Cloudflare 보안 감사 AI 스킬: 설치와 사용법
Cloudflare가 오픈소스로 공개한 보안 감사 스킬의 동작 원리, 설치, 실행 방법을 공식 README 기준으로 정리했습니다.
- 저장소: github.com/cloudflare/security-audit-skill(MIT 라이선스)
- 준비: 클로드 데스크톱 앱의 Code 탭(유료 요금제)
- 비용: 스킬 소스는 무료, 감사 실행 시 Claude 사용량은 별도
- 주의: 달비가 직접 실행하지 않은 도구입니다. 실제 스캔 품질과 경험은 미확인
- 확인일: 2026년 10월 23일
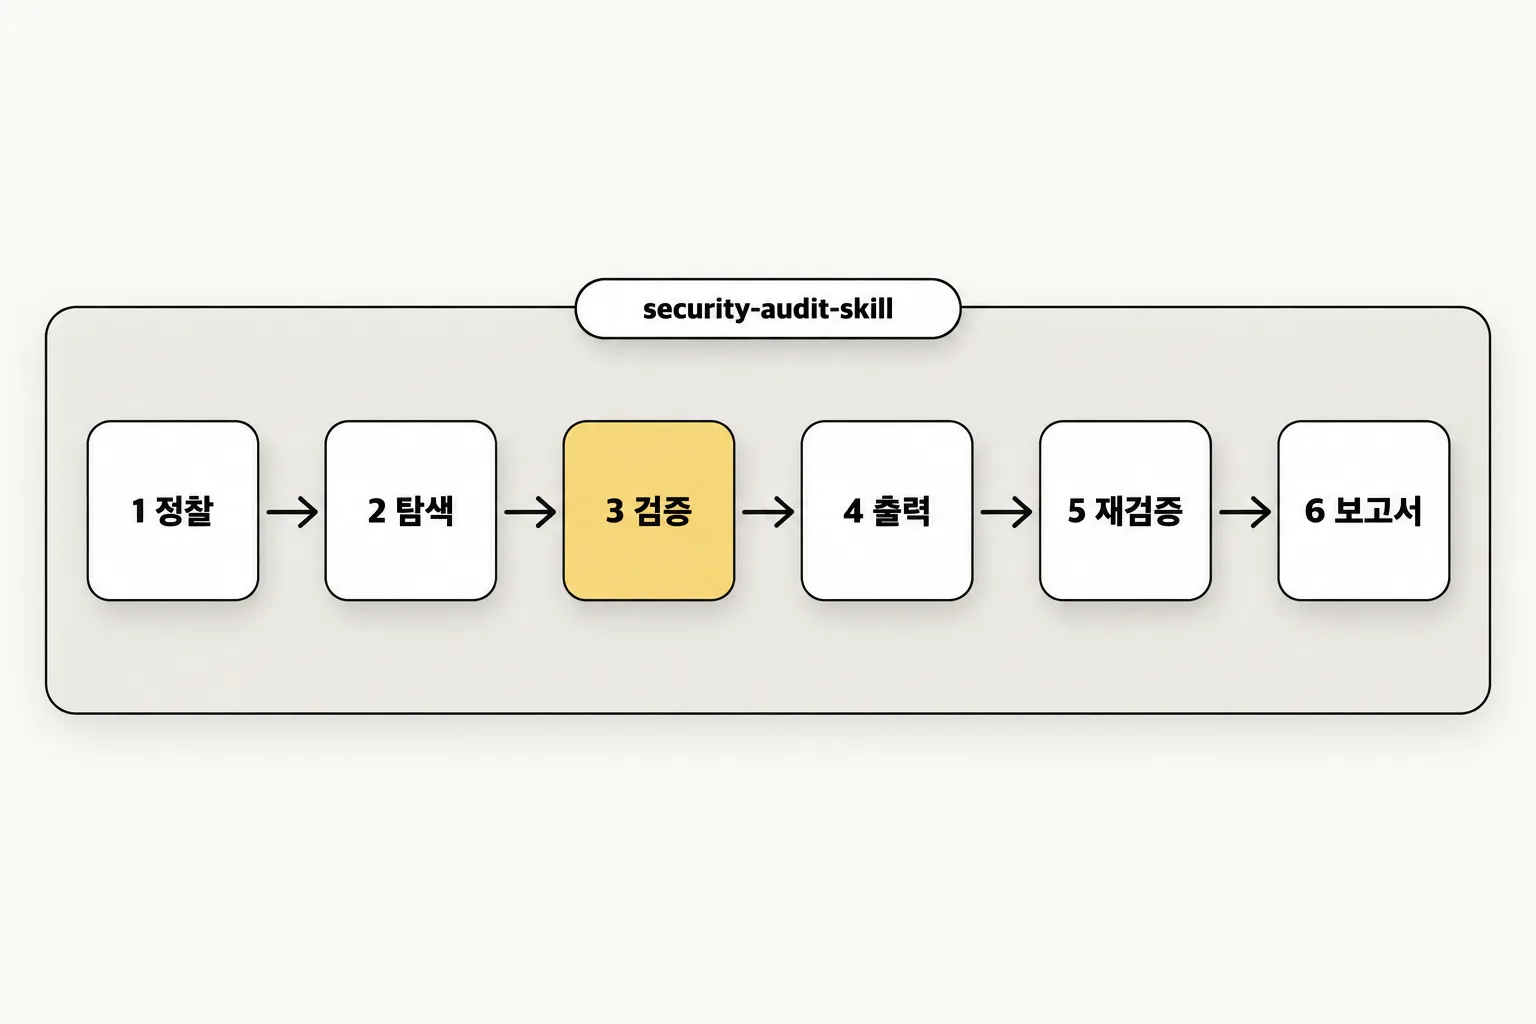
코딩 에이전트를 보안 감사관으로 바꾸는 스킬(skill, 에이전트에 추가하는 전문 기능)입니다. Cloudflare가 자사 취약점 탐색 체계의 출발점이 된 도구를 오픈소스로 공개했습니다.[1] 이 체계의 배경은 Cloudflare 블로그에서 확인할 수 있습니다.[3] 코드베이스 전체를 6단계로 감사하며, 발견한 문제마다 독립 에이전트가 반박을 시도해 검증된 것만 보고서에 남깁니다.
감사가 진행되는 6단계
| 단계 | 이름 | 하는 일 |
|---|---|---|
| 1 | Reconnaissance(정찰) | 아키텍처, 신뢰 경계, 입력 표면, 커버리지(감사 점검 범위)를 파악한다 |
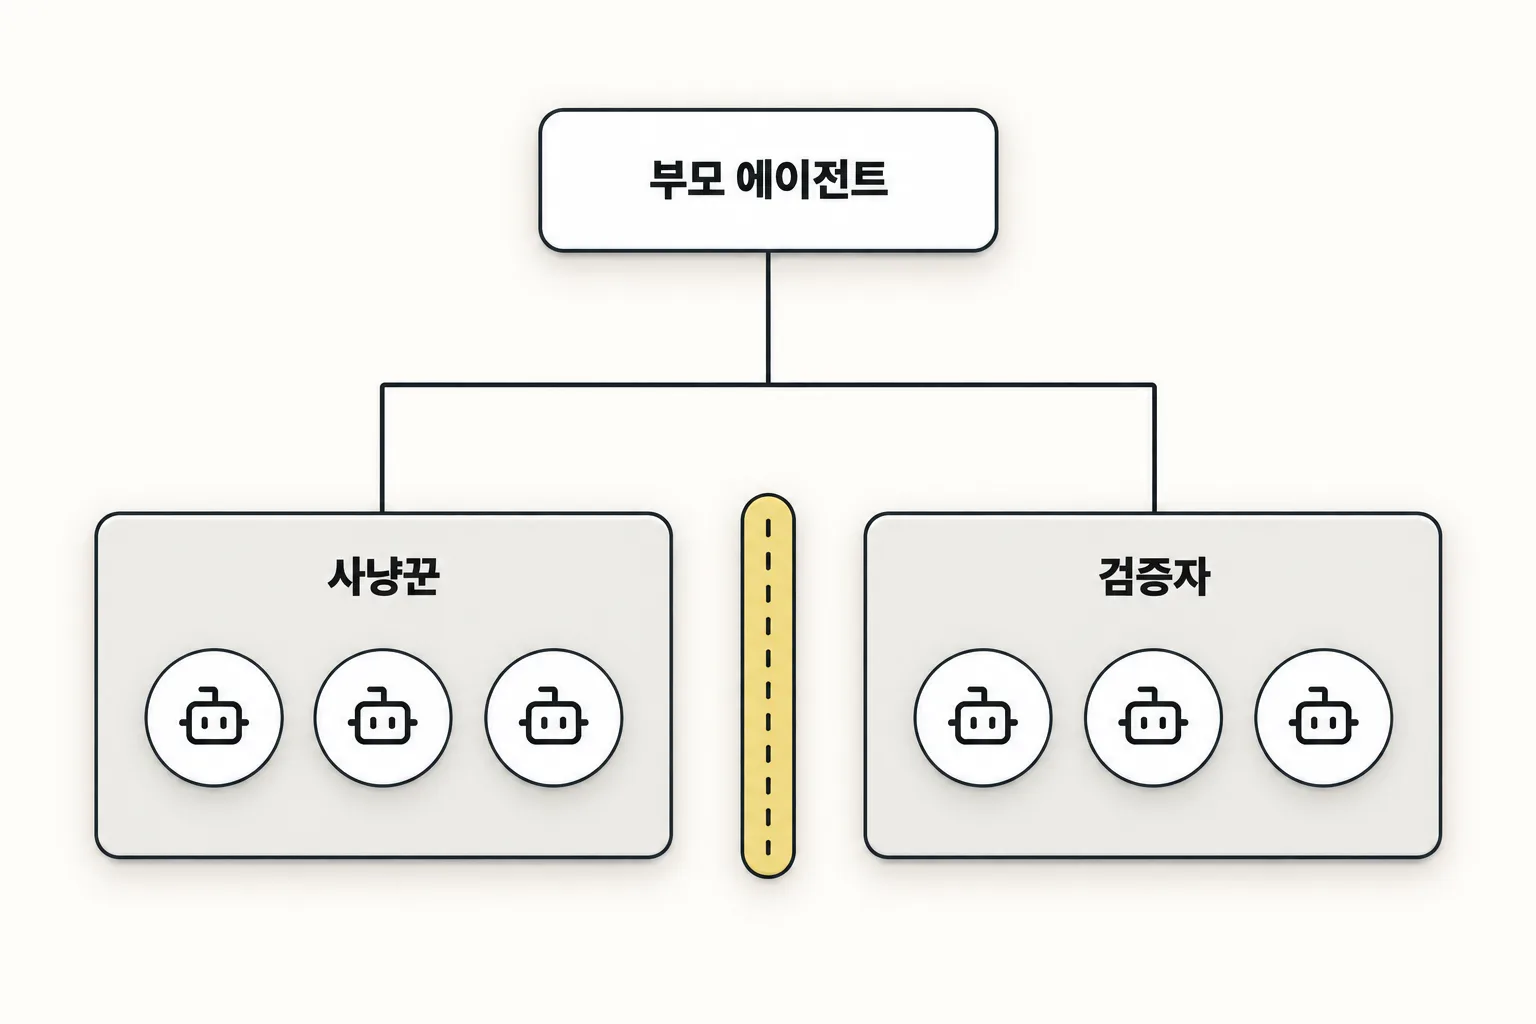
| 2 | Coverage-led hunting(탐색) | 커버리지 장부에서 빠진 곳을 찾아 독립 사냥꾼 에이전트를 배정한다 |
| 3 | Candidate validation(후보 검증) | 발견한 후보를 별도 검증 에이전트에게 넘겨 반박을 시도한다 |
| 4 | Structured output(구조화 출력) | 판정 결과를 findings.json에 기록하고 스키마로 검증한다 |
| 5 | Independent verification(독립 재검증) | 새 에이전트가 최종 소스 주장을 다시 확인한다 |
| 6 | Target-neutral reporting(보고서) | REPORT.md, FINDINGS-DETAIL.md, NEEDS-VALIDATION.md를 생성한다 |
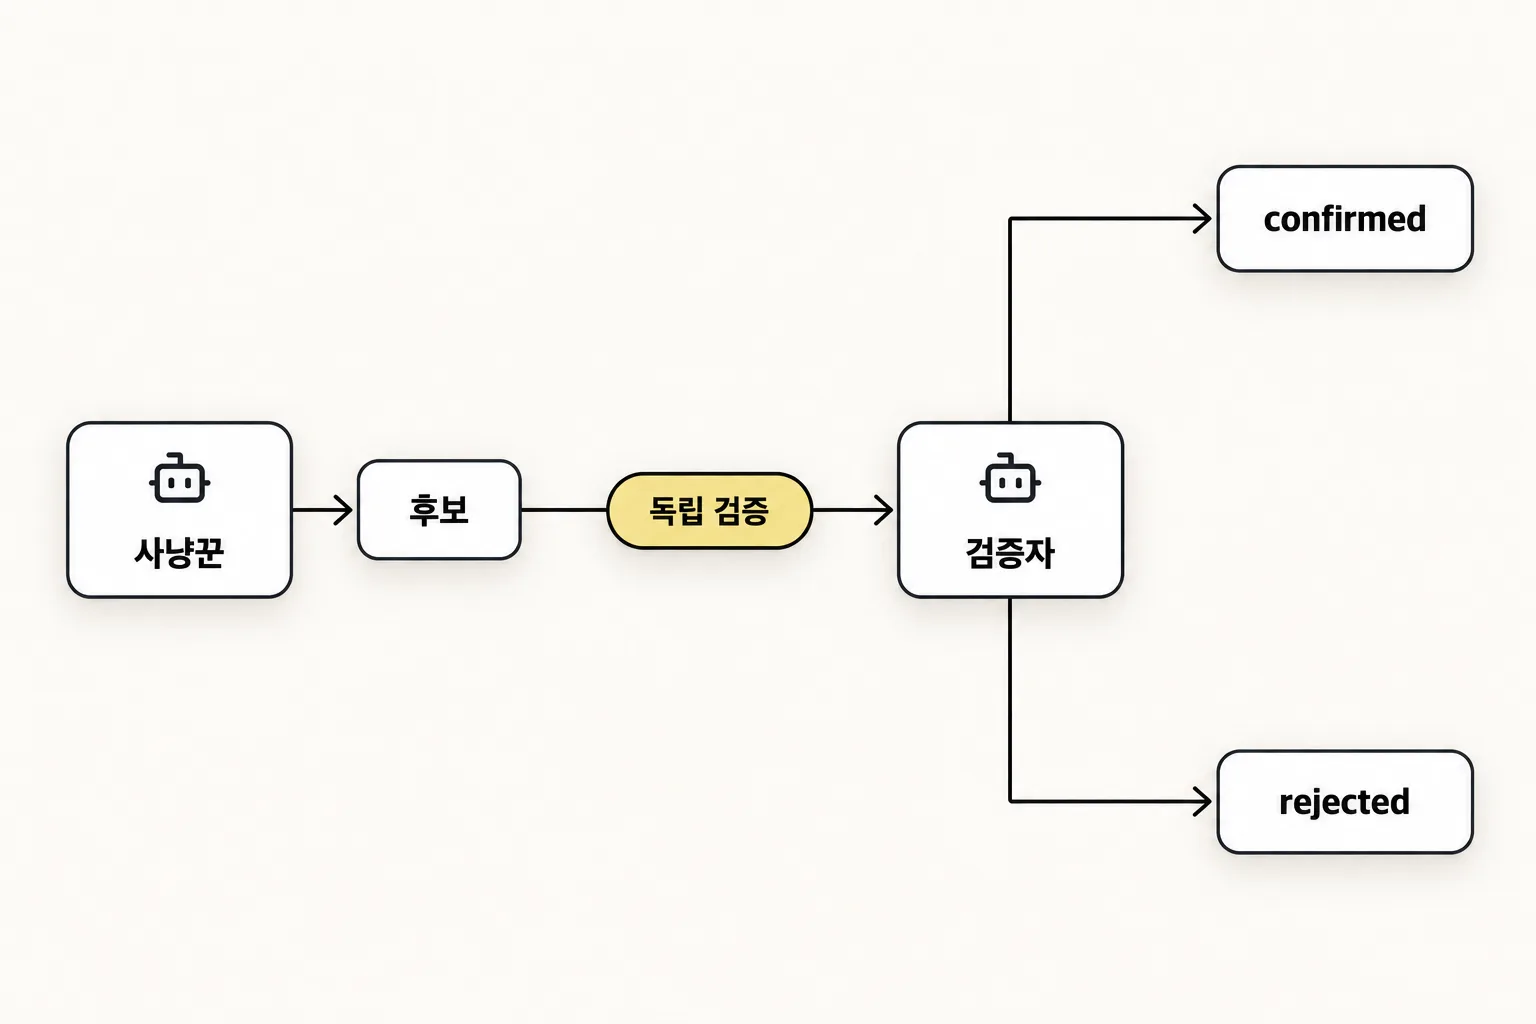
README에 따르면 핵심 설계 원칙은 "발견한 에이전트와 검증하는 에이전트가 절대 같지 않다"입니다. 반박에 실패한 것만 confirmed로 남습니다.[1]
스킬에는 두 가지 모드가 있습니다. 보안 질문이나 특정 취약점 조사에는 guidance 모드가 자동 적용되고, 코드베이스 전체 감사나 pen-test를 명시적으로 요청하면 full audit 모드로 6단계 전체가 실행됩니다.[2]
설치하기
설치 전에 저장소의 SKILL.md를 읽어 스킬이 어떤 권한을 사용하는지 확인하세요.
아래 명령을 실행해서 보안 감사 스킬을 설치해줘:
npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit --global
Code 탭이 명령 실행 허용을 물으면, npm 패키지를 내려받아 스킬을 등록하는 과정이므로 허용합니다.
성공 확인: 스킬이 등록됐다는 메시지가 나오면 설치가 끝난 것입니다. 오류가 나오면 오류 문장을 Code 탭에 그대로 붙여넣고 해결해 달라고 하세요.
프로젝트 한 곳에서만 쓰려면 --global을 빼고 설치합니다.[1]
감사 시작하기
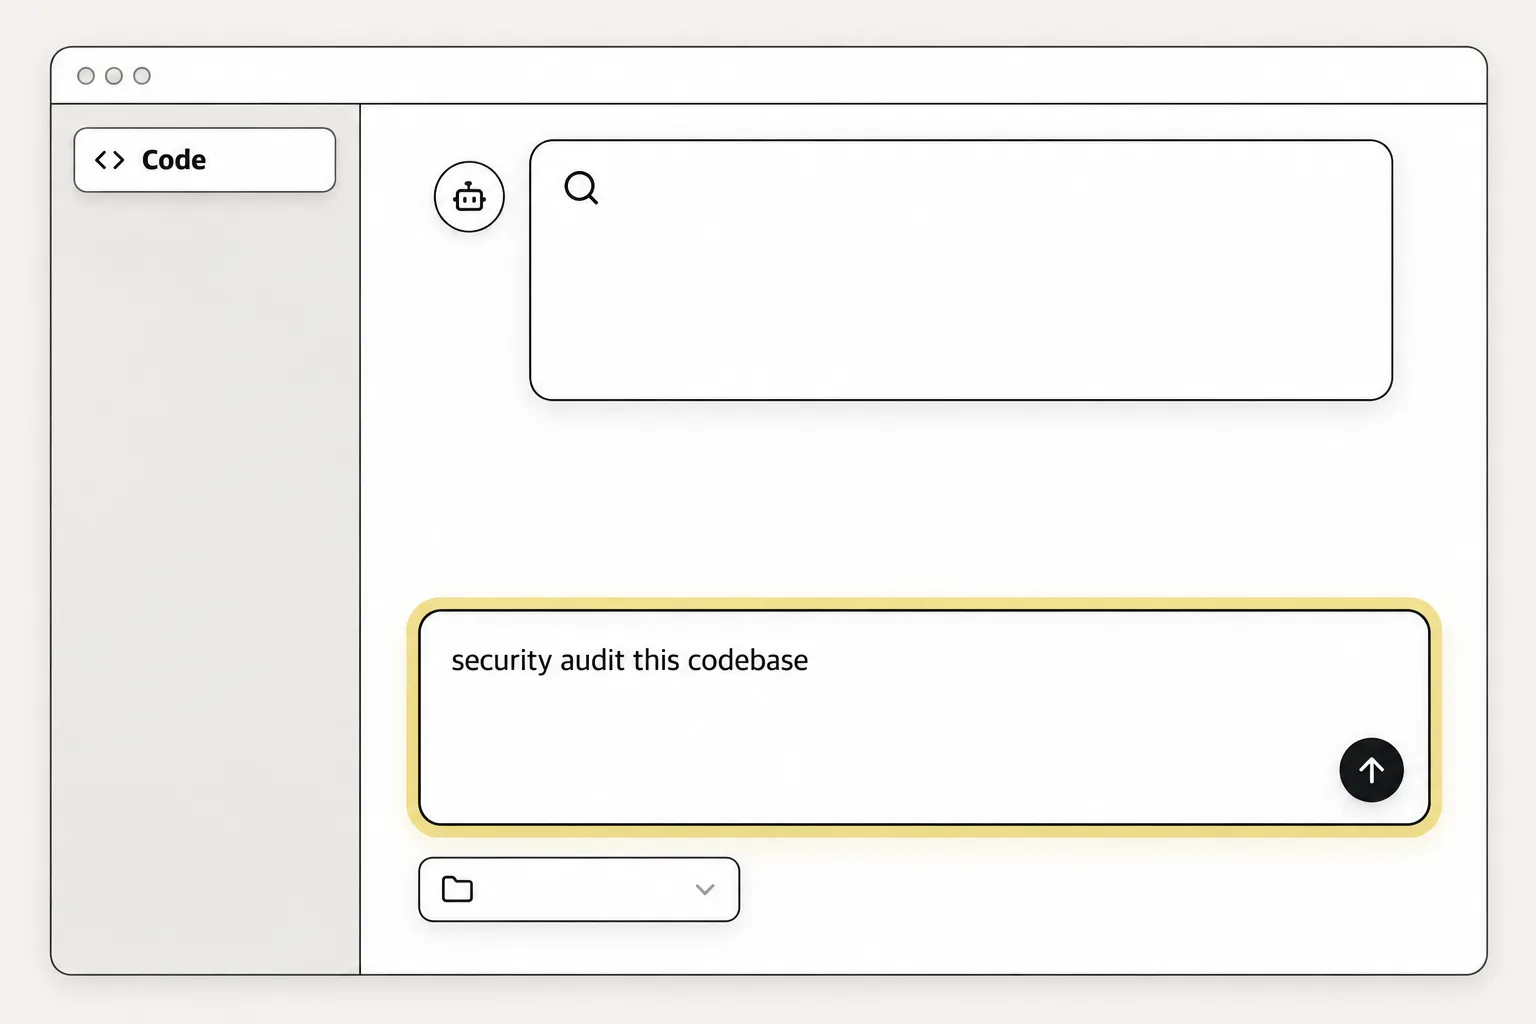
감사할 프로젝트 폴더를 선택한 상태에서 Code 탭에 요청합니다.
security audit this codebaseREADME에 나와 있는 다른 표현도 쓸 수 있습니다.[1]
find security vulnerabilities in ./srcdo a security review, output to ~/audits/my-project출력 폴더를 지정하지 않으면 ~/security-audit-skill/<저장소 이름>/run-<N>에 자동으로 만들어집니다.
성공 확인: 1단계 Reconnaissance가 시작되면서 아키텍처를 파악하는 과정이 보이면 됩니다.
결과 읽기
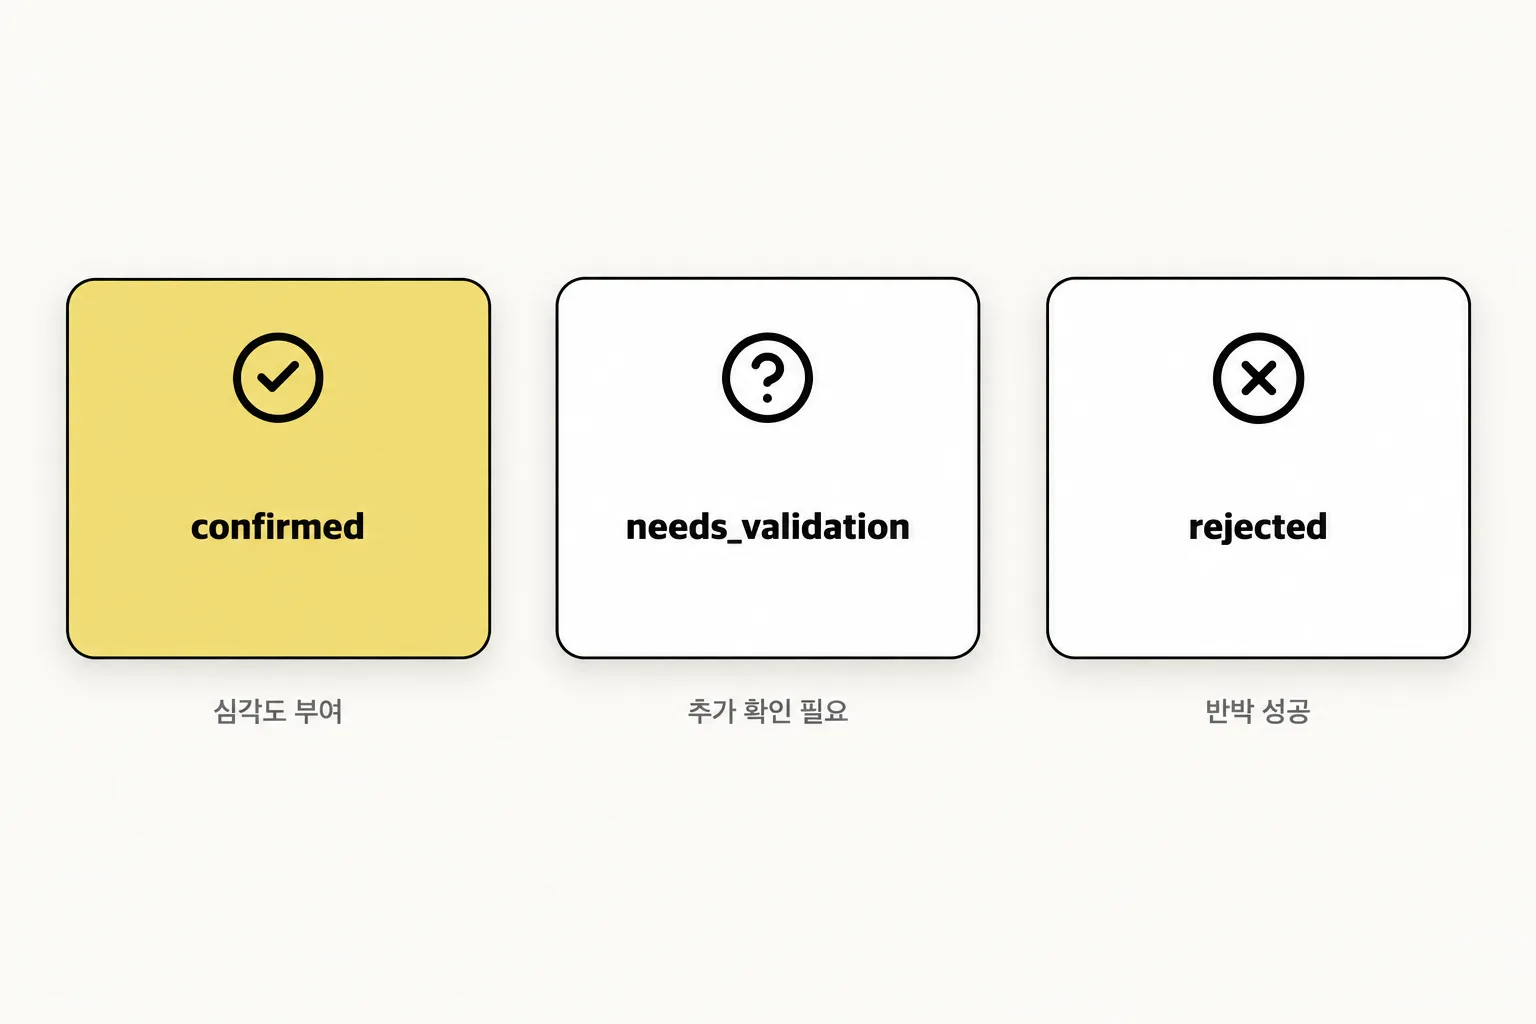
| 판정 | 의미 |
|---|---|
| confirmed | 소스 추적과 관찰 결과가 완전하다. 심각도(critical, high, medium, low, informational)가 부여된다 |
| needs_validation | 소스에 근거가 있지만 확인이 막힌 사실이 남아 있다. 심각도 없음 |
| rejected | 반박에 성공해 후보에서 탈락했다 |
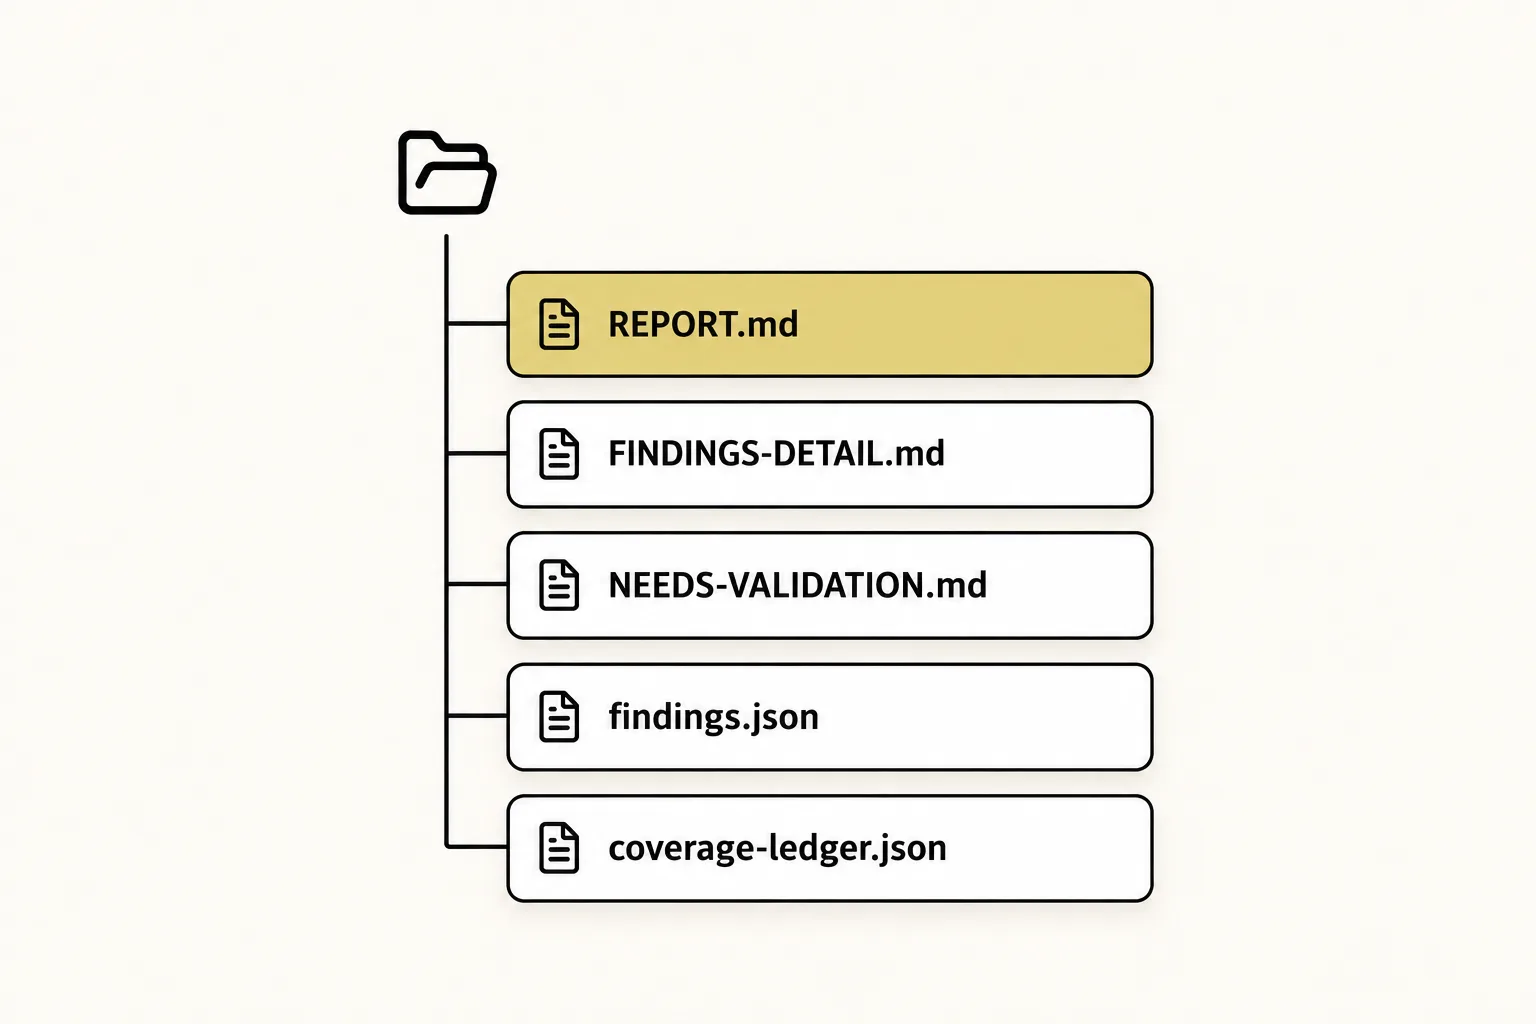
| 파일 | 내용 |
|---|---|
| REPORT.md | 전체 감사 요약 보고서 |
| FINDINGS-DETAIL.md | confirmed 판정의 상세 내역 |
| NEEDS-VALIDATION.md | 추가 확인이 필요한 항목 목록 |
| findings.json | 모든 판정을 담은 기계 판독 가능 파일 |
| coverage-ledger.json | 감사 커버리지 장부 |
알아둘 것
스킬 소스는 MIT 라이선스로 무료이지만, 감사를 실행하면 Claude 사용량이 소비됩니다. 여러 에이전트가 동시에 작동하므로 한 번의 감사에도 상당한 사용량이 들 수 있습니다. README에 따르면 한 번 실행은 반복 실행 대비 약 절반의 취약점만 찾습니다.[1]
- 샌드박스(격리 실행 환경) 필요: 대상 코드를 실제 실행하는 검증에는 OS 수준의 샌드박스(외부 네트워크 차단, 자원 제한, 쓰기 경로 제한)가 필요합니다. 샌드박스 없이 실행하면 해당 항목은 confirmed 대신 needs_validation으로 남습니다.[2]
- AI 앱도 점검 가능: 스킬에 AI-AND-LLM.md 파일이 포함돼 있어 프롬프트 인젝션, 에이전트/도구 남용, 출력 처리 관련 탐색 클래스를 제공합니다.[1]
- 대상 코드를 수정하지 않음: 이 스킬은 취약점을 설명하고 수정 방법을 제안하지만, 대상 소스 코드를 직접 고치지는 않습니다.[2]
- 반복 실행은 누적: 같은 저장소에 여러 번 실행하면 이전 장부와 결과를 이어받아 빠진 곳을 추가로 점검합니다.[1]
막혔을 때
- 설치 명령이 실패한다: 오류 문장을 Code 탭에 그대로 붙여넣고 해결해 달라고 하세요.
- 감사가 중간에 멈춘다: Claude 사용량 한도를 확인하세요. 여러 에이전트가 동시에 작동하므로 사용량이 빠르게 소모될 수 있습니다.
- confirmed가 하나도 없다: 샌드박스 환경이 갖춰지지 않으면 실행 검증이 불가능해 대부분 needs_validation으로 분류됩니다.
- 보고서 파일이 보이지 않는다: 출력 폴더 경로를 Code 탭에 물어보세요. 기본 경로는 홈 폴더 아래
security-audit-skill폴더입니다.
30초 체크리스트
- 설치 전 저장소의 SKILL.md와 실행 스크립트를 확인했는가
- 전역 설치와 프로젝트 설치 중 필요한 범위를 골랐는가
- 감사 요청 전에 올바른 프로젝트 폴더를 선택했는가
- 감사가 6단계 모두 끝나고 보고서 파일이 생성됐는가
- confirmed와 needs_validation 판정의 차이를 이해했는가
공식 출처
- cloudflare/security-audit-skill 공식 저장소(README)
- security-audit-skill SKILL.md
- Cloudflare 블로그: Build your own vulnerability harness
2026년 10월 23일 확인. 설치 방식은 빠르게 바뀔 수 있으므로 공식 저장소의 최신 README를 우선하세요.
Instagram 릴스의 댓글 키워드 보안에 연결되는 공개 실행 문서입니다.